

World Congress 2026 Europe Jul 9, 2026 Session details

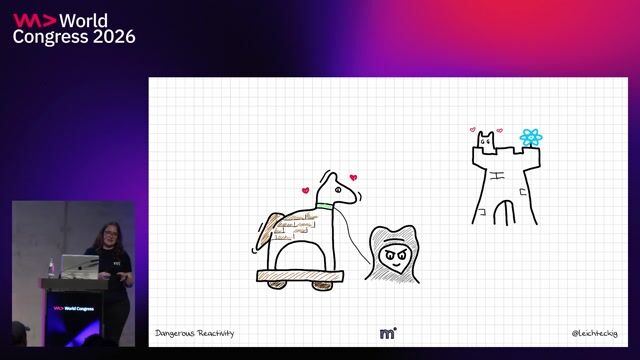
Dangerous Reactivity: Why AI Output Is the New XSS

Ramona Schwering

Blindly rendering LLM output in reactive frontends creates severe XSS vulnerabilities. Learn why engineering teams must enforce a strict zero-trust policy for all AI-generated content.

Pause
Mute Enter Fullscreen
#1 about 2 min

Securing frontend applications against untrusted user inputs

Treating applications as fortresses helps developers protect digital identities and block malicious entry points.

#2 about 3 min

Understanding classic XSS risks in reactive frontend frameworks

Framework reactivity exacerbates cross-site scripting vulnerabilities when developers rely on methods like innerHTML natively.

#3 about 2 min

Tracking OWASP LLM vulnerabilities and improper output handling

Integrating large language models introduces invisible injection sources ranked as improper output handling by OWASP.

#4 about 4 min

Prompt injections bypassing language model service guardrails

Indirect prompt injections can turn well-meaning language models into accomplices that generate executable malicious scripts.

#5 about 3 min

Executing HTML injections via generated SVG rendering

Rendering model output inline without sanitization allows cross-site scripting bypasses despite strict security standards.

#6 about 3 min

Preventing SQL injection originating from natural language queries

Returning structured data instead of direct queries protects databases from prompt-driven data exfiltration attacks.

#7 about 3 min

Limiting agent permissions to prevent remote code execution

Applying the principle of least privilege ensures AI assistants with system access stay within restricted scopes.

#8 about 3 min

Exposing stored XSS and phishing attacks via markdown

Rendering unfiltered markdown introduces hidden vulnerabilities that attackers exploit to run scripts and format phishing pages.

#9 about 1 min

Rendering AI-generated markdown securely with sanitization libraries

Utilizing sanitization libraries ensures dangerous HTML structures are adequately stripped from markdown before UI integration.

#10 about 2 min

Adopting a zero-trust mindset for language model outputs

Employing context-aware encoding and defense-in-depth methodologies establishes professional pessimism limiting potential application attack surfaces.

#11 about 2 min

Identifying real-world XSS examples in AI model outputs

Examining specific response sequences illustrates how seemingly safe model outputs open unexpected cross-site scripting flaws.

Matching moments

46 sec

Cross-site scripting vulnerabilities in rendered AI chatbot interfaces

Chris Heilmann +2 · LIVE

3:00 min

Top security vulnerabilities for AI applications

Deepu Deepu · World Congress 2025

3:29 min

The danger of executing malicious AI code outputs

Keno Dreßel Keno Dreßel · World Congress 2025

6:00 min

Navigating web element APIs and emerging software vulnerabilities

Chris Heilmann +3 · LIVE

3:04 min

Missing input validation practices in the artificial intelligence industry

Mirko Ross · World Congress 2023

4:15 min

Security vulnerabilities introduced by frictionless AI code generation

Angie Jones Angie Jones +3 · LIVE

Upcoming sessions on this topic

Open session

World Congress 2026 North America

September 25, 2026 · 16:50–17:20

Stage 5

The Things Your AI Isn't Telling You

Desmond Lamptey

Lead Software Engineer at Capital One

Desmond Lamptey
Open session

World Congress 2026 North America

September 24, 2026 · 14:25–14:35

Outdoor Stage

SecurePrompt: Building a Pre-Flight Security Layer for Agentic AI

Ravi Sastry Kadali

AI/ML Engineer at General Motors

Ravi Sastry Kadali
Open session

World Congress 2026 North America

September 24, 2026 · 16:10–16:40

Stage 3

Responsible AI Architecture with Zero Trust Agents

Ashok Prakash

Staff ML Engineer at Apple

Ashok Prakash
Open session

World Congress 2026 North America

September 25, 2026 · 09:00–09:30

Stage 6

Red Teaming Your LLM App -- A Hands-On Threat Model You Can Reuse

Saloni Garg

Senior ML Engineer at Adobe

Saloni Garg
Open session

World Congress 2026 North America

September 25, 2026 · 16:10–16:40

Stage 5

Developer Liability in the AI Agent Era: Building Responsibly

Alla Barbalat

Freelancer Trade Show Spokesmodel and Tech Event Host

Alla Barbalat
Open session

World Congress 2026 North America

September 25, 2026 · 11:00–11:30

Stage 4

Managing Abuse in the Era of AI Agents

Eli-Shaoul Khedouri

CEO of Intuition Machines

Eli-Shaoul Khedouri