




CH
Chris Heilmann
Automated Security for the Entire SDLC
- Discuss this with your agent
- Open in Claude
- Open in ChatGPT
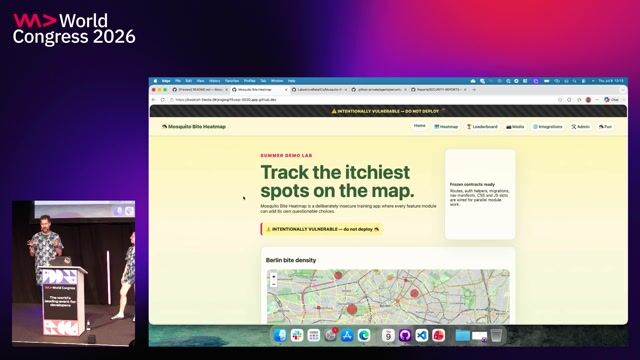
Are traditional security models slowing your AI-assisted deployments? Discover how TikTok uses LLMs to inject security into technical specs before a single line of code is written.
Matching moments
2:33 min
Introduction to security advocacy and automation testing
 Chris Heilmann +2 · LIVE
4:15 min
Security integration and AI skepticism in developer tooling
Chris Heilmann +2 · LIVE
3:05 min
Injecting automated security into mobile CI/CD pipelines
 Moataz Nabil · LIVE
5:25 min
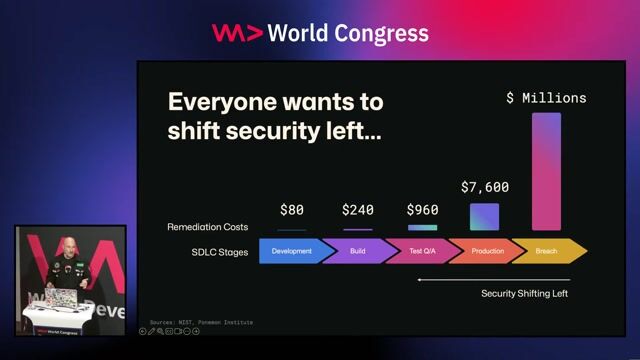
Shifting left and creating internal security champion programs
Vandana Verma Sehgal · LIVE
2:58 min
Managing vulnerabilities in auto-generated software development processes
 Chris Wysopal +2 · World Congress 2024
2:09 min
Shifting security left using the DevSecOps approach
Aarno Aukia · LIVE
More from World Congress 2026 Europe
Related videos
Related articles

DC
Daniel Cranney

DC
Daniel Cranney

BB
Benedikt Bischof

From learning to earning
Jobs that call for the skills explored in this talk.
about 2 months ago
Staff Developer Advocate, GitHub Security Lab

GitHub
United States
Experienced
$121k–323k
Remote
Git
Github
Databases
3 months ago
Staff Engineer, Security Engineering Partners

Twilio
United States
Expert
Remote
Twilio
Cloud Computing
Containerization
27 days ago
•
Verified
ML Engineer

Docker, Inc.
Seattle, United States
Expert
Remote
Go
about 1 month ago
•
Verified
Senior AI/ML Engineer
PagerDuty
Lisbon, Portugal
Expert
Remote
AI Frameworks
AI-assisted coding tools
about 2 months ago
MLOps AI Engineer

TeamViewer Germany GmbH,
Austin, TX, United States
Expert
Caching
Routing
Standard Sql
about 1 month ago
•
Verified
Partner Sales Director - AI Alliances - Model Providers

Dynatrace
San Francisco, United States
Expert
Remote
DevOps
AI Frameworks
Machine Learning