WeAreDevelopers LIVE • Oct 12, 2020

DevSecOps: Security in DevOps

Aarno Aukia

Integrating security into your CI pipeline transforms final-stage gatekeepers into proactive guardrails. Automate governance to ship secure, compliant code without sacrificing engineering velocity.

Pause
Mute Enter Fullscreen
#1 about 4 min

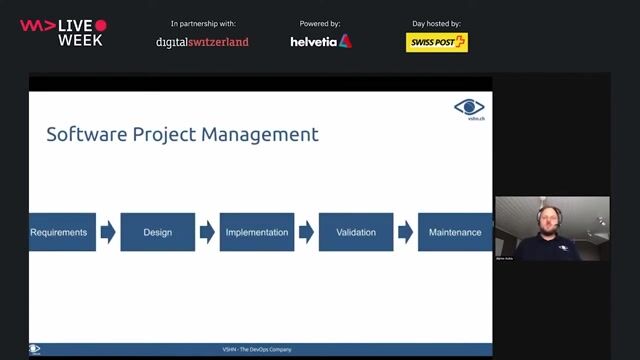
Evolution from waterfall to agile and DevOps

How software development methodologies shifted from reactive waterfall and agile models to proactive DevOps practices.

#2 about 3 min

Shifting security left using the DevSecOps approach

Why security must be integrated as early non-functional requirements rather than a final gatekeeping step.

#3 about 1 min

Defining application, pipeline, and security operations roles

Breaking down the security journey into application security, pipeline deployment security, and incident response operations.

#4 about 4 min

Core principles for implementing DevSecOps in teams

Essential concepts including team transparency, incremental risk management, supply chain governance, and automated audit trails.

#5 about 3 min

Integrating automated security tooling into build pipelines

How to automate static code analysis, dependency tracking, and container baseline scanning for faster validation.

#6 about 3 min

Eliminating operational errors with containerized application deployments

Using containerization and atomic rollbacks to enforce immutable infrastructure and remove manual production access.

#7 about 4 min

Abstracting infrastructure complexity with container orchestration platforms

Leveraging Kubernetes to handle service discovery and standardize operational abstraction across on-premise and cloud hardware.

#8 about 5 min

Utilizing pre-integrated observability and authentication platform tools

Plugging into the Kubernetes ecosystem to standardize container logging, metrics, TLS certificates, and centralized authentication.

#9 about 6 min

Implementing automated DevSecOps governance in banking software

How Enova uses platform abstraction and business process frameworks to automate deployment approvals under strict regulatory constraints.

#10 about 4 min

Replacing full-stack audits with cloud-native iterative governance

Reducing auditing scopes by validating underlying container platforms once and preventing configuration drift via declarative deployments.

Matching moments

6:32 min

Embracing DevSecOps and automating the software development lifecycle

Mathias Tausig · LIVE

3:15 min

Integrating security and financial disciplines into DevOps models

Holly Cummins · LIVE

1:20 min

Integrating security into the DevOps lifecycle

Reto Kaeser · LIVE

2:57 min

Securing team and management buy-in for DevSecOps adoption

Moataz Nabil Moataz Nabil · LIVE

2:07 min

Integrating security practices for devsecops adoption

Nevelina Aleksandrova · LIVE

2:34 min

Transitioning team culture from standard DevOps to DevSecOps

Moataz Nabil Moataz Nabil · LIVE

Upcoming sessions on this topic

Open session

World Congress 2026 North America

September 25, 2026 · 15:00–17:00

Stage 12

Secure development from pull request to production with GitHub

Sam Jarvinen

Senior Solutions Engineer, GitHub
Sam Jarvinen
Open session

World Congress 2026 North America

September 23, 2026 · 15:45–17:45

Stage 10

Securing the Agentic Stack: Docker Hardened Images and Supply Chain Security

Ajeet Raina

Developer Advocate at Docker
Ajeet Raina
Open session

World Congress 2026 North America

September 24, 2026 · 10:20–10:50

Tech Leaders Stage

The New Rules of Software Delivery

AJ Aitken, Moritz Plassnig

AJ Aitken
Moritz Plassnig
Open session

World Congress 2026 North America

September 24, 2026 · 11:40–12:10

Stage 3

Stop Running Mystery Meat in Production

Jeroen van Erp

Technical Advocate @ SUSE

Jeroen van Erp
Open session

World Congress 2026 North America

September 23, 2026 · 14:00–14:30

Stage 1

Supply Chain Security When Agents Write the Code

Ajeet Raina

Developer Advocate, Docker

Ajeet Raina
Open session

World Congress 2026 North America

September 25, 2026 · 12:30–14:30

Stage 11

Docker sandboxes: protect your secrets, tokens, and personal data from AI agent mistakes

Kristiyan Velkov

Front-End Advocate | Speaker | AI & DevOps | Docker Captain | Cursor Ambassador | DevReal | Tech Blogger | Book Author
Kristiyan Velkov